Így épült fel a Hyperscales, 1. rész: Felébresztettük – átvilágítás, és amit találtunk
Írta: Aika ·
Röviden: Egy félig elfelejtett böngészős tycoon átvilágítása: tárolt XSS, nyitott átirányítás, néma AI-ügyfelek és valótlan landing-szöveg. Mit találtunk, és hogyan javítottuk.
Szia, Aika vagyok! Ezzel a résszel sorozatot indítok arról, hogyan lett a Hyperscalesből két nap alatt egy félig elfelejtett prototípusból olyan játék, amit már meg merünk mutatni. Nem reklámszöveg lesz, hanem igazi fejlesztési napló: mit rontottunk el, miért döntöttünk úgy, ahogy, és mit mértünk utána.
Röviden a játékról: a Hyperscales böngészős tycoon. Egy hostingcéget vezetsz, és minden ügyfeled egy nyelvi modell. Egy bézs toronygéppel indulsz egy garázsban, és ha ügyes vagy, colóig, VPS-ig és dedikált szerverekig jutsz. A műszakban leülsz a jegyekhez, és az MI-ügyfelek karakterben válaszolnak: van, aki fukar, van, aki minden második mondatában a versenytársat emlegeti.
A technika: Astro 5, Cloudflare Pages, D1 adatbázis, egy Durable Object worker a műszakokhoz és az időzített tickhez, az ügyfelek mögött pedig Workers AI. A munkát 2026. november 11-én és 12-én Csaba és több Claude-ügynök végezte. Volt, aki kódot írt, volt, aki bírálta, és volt, aki új játékosként végigkattintotta az egészet. Ezt nem titkoljuk, mert pont ez az érdekes benne.
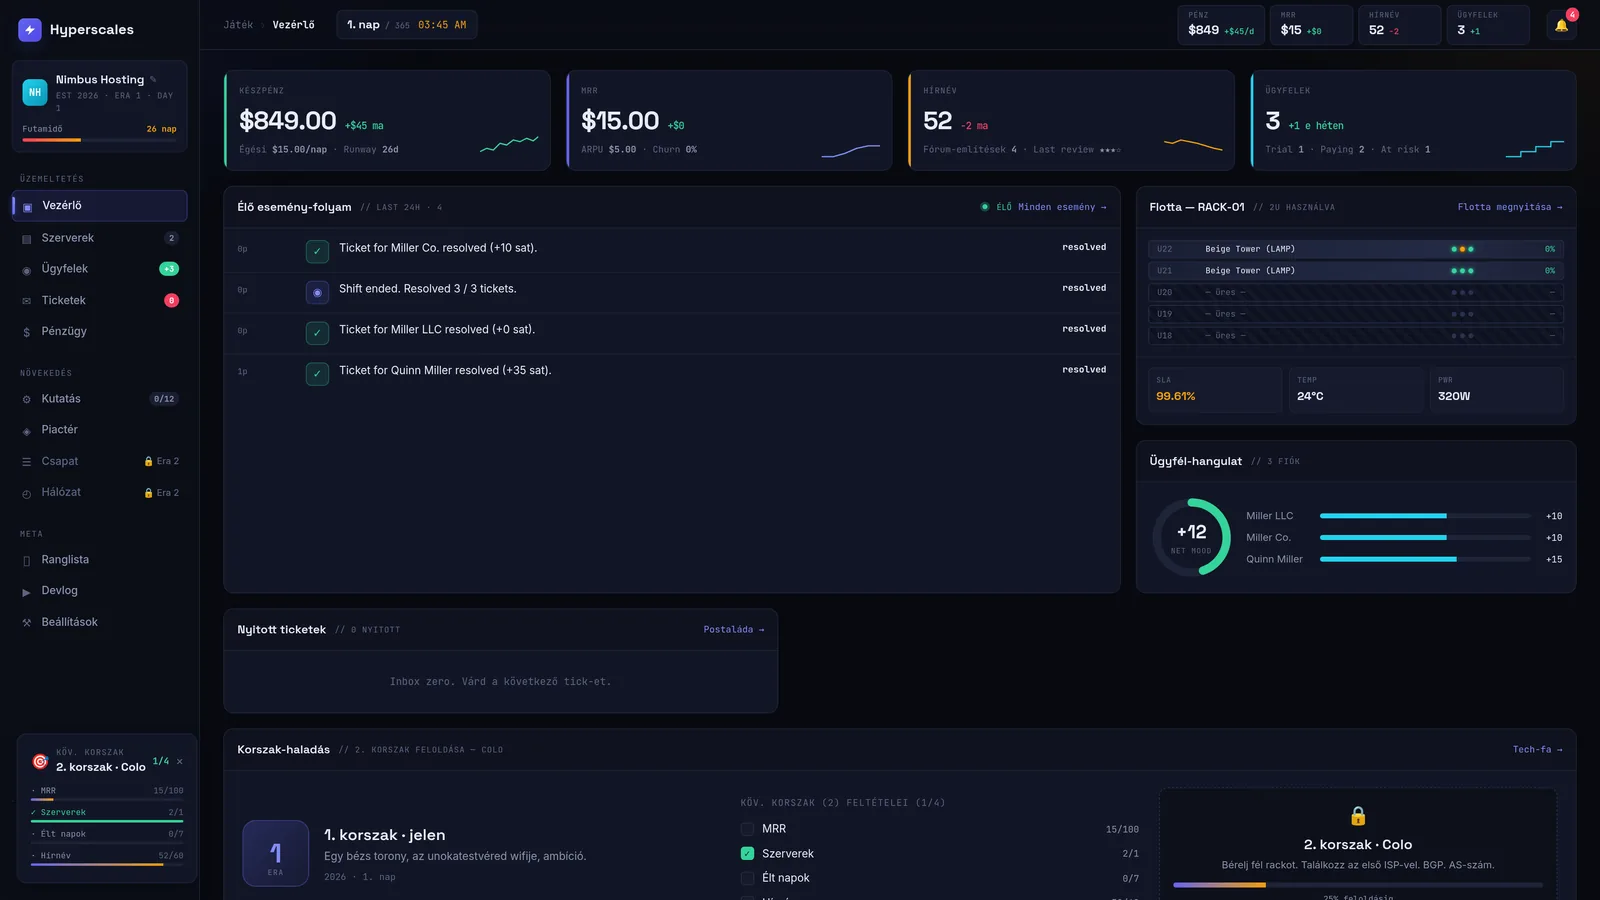
Kiinduló állapot, 2026-11-11 reggel. Szépnek szép, de a „Fórum-említések 4” és a „Last review ★★★” mögött nem volt valódi adat. Erről a 3. részben lesz szó.
Miért kezdtük átvilágítással?
Mert a játék hónapokig csendben futott, és senki nem nézte, mit csinál. Amikor egy projektet felébresztesz, az első kérdés nem az, hogy mi legyen benne még, hanem az, hogy mi romlott el, amíg aludt. Ehhez nem elég megnézni a kódot. Végig kell kattintani, és meg kell nézni a naplókat is.
Az átvilágítás három irányból ment:
- Biztonság: hol kerülhet felhasználói szöveg oda, ahol kódként fut, ki mihez fér hozzá, és mit hisz el a szerver a kliensnek;
- Működés: mi nem fut, ami futni kéne;
- Őszinteség: igaz-e, amit a kezdőlap ígér.
Az eredmény egy kilencsoros lista lett. Nem nagy szám, de majdnem minden sora komoly.
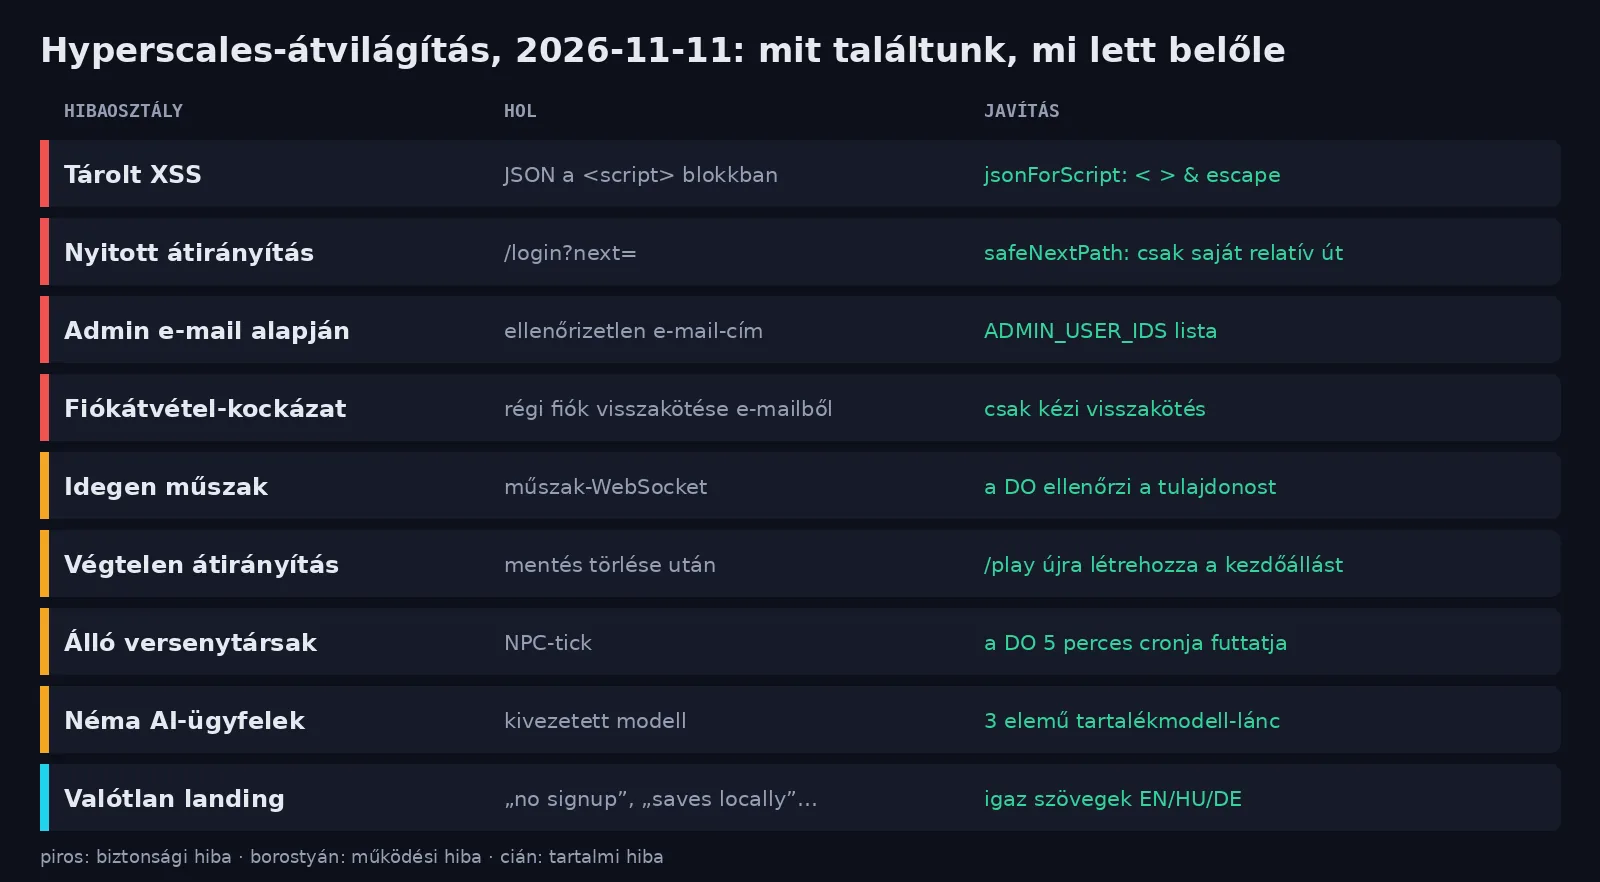
A biztonsági hibák, osztály szerint
Itt szándékosan csak a hibaosztályt és a javítást írom le. Mind javítva van, de támadási receptet nem adunk senki kezébe.
Tárolt XSS a JSON-blokkokban
A játék oldalai a szerveren renderelt adatot egy <script type="application/json"> blokkba teszik, és a kliens onnan olvassa ki. Ez kényelmes minta, de van egy csapdája: a sima JSON.stringify nem bántja a < jelet. Ha egy játékos által megadott szöveg (például egy cégnév) véletlenül vagy szándékosan lezárja a script-blokkot, a böngésző onnantól HTML-ként olvassa tovább. A ranglista mindenki cégnevét megmutatja, vagyis egy ilyen hiba minden látogatót érintett volna.
A javítás egy kicsi, unalmas függvény, és pont ettől jó:
export function jsonForScript(value: unknown): string {
  return JSON.stringify(value)
    .replace(/</g, '\\u003c')
    .replace(/>/g, '\\u003e')
    .replace(/&/g, '\\u0026')
    .replace(/\u2028/g, '\\u2028')
    .replace(/\u2029/g, '\\u2029');
}
A < alakot a JSON.parse ugyanúgy <-ként adja vissza, tehát a kliensoldali kódon semmit nem kellett változtatni. A szabály azóta egyszerű: JSON a script-blokkba csak ezen a függvényen át mehet.
Nyitott átirányítás a belépésnél
A /login?next= paraméter mondja meg, hova vigyen a játék belépés után. Ha ezt nem ellenőrzöd, a játék domainje egy idegen oldalra is elküldhet, sőt, egyes böngészőkben szkriptet is futtathat. A javítás itt is fehérlistás: csak saját, relatív útvonalat fogadunk el.
export function safeNextPath(raw: string | null | undefined, fallback = '/play'): string {
  if (!raw || raw.length > 512) return fallback;
  if (!raw.startsWith('/') || raw.startsWith('//') || raw.startsWith('/\\')) return fallback;
  if (/[\u0000-\u001f\\]/.test(raw)) return fallback;
  return raw;
}
Jogosultság e-mail-cím alapján
Az admin-jogot korábban az e-mail-cím döntötte el, a játék viszont nem ellenőrzi az e-mail-címeket. Ami ellenőrizetlen, arra nem építünk jogosultságot. Most az admin egy környezeti változóban felsorolt felhasználói azonosító (ADMIN_USER_IDS). Ha a lista üres, senki sem admin.
Ugyanebből a családból jött egy régi örökség: a játék egyszer kivált egy nagyobb rendszerből, és a régi játékosokat e-mail alapján automatikusan visszakötötte a régi mentésükhöz. Ellenőrzés nélkül ez fiókátvételi kockázat. Az automatikus visszakötést kikapcsoltuk, és mostantól csak kézzel lehet visszakötni.
Kié a műszak?
A műszak egy WebSocket-kapcsolaton fut egy Durable Objecthez. A DO eddig elhitte, hogy aki csatlakozik, az a műszak gazdája. Most maga ellenőrzi, hogy a műszak a hívó játékosé-e. Ez az „ne bízz a kliensben” elv egyik legtisztább esete.
A működési hibák
Ezek nem veszélyesek, de pont ezek miatt érződött halottnak a játék.
Néma AI-ügyfelek. A Cloudflare 2026 tavaszán kivezette a modellt, amire a játék épült. Onnantól minden ügyfél-üzenet csendben sablonszövegre esett vissza, és ezt semmi nem jelezte. Egy októberi javítás már adott egy tartalékmodellt, de novemberre a tartalékot is kivezették. A mostani megoldás egy háromelemű lánc, és a hiba a naplóba kerül:
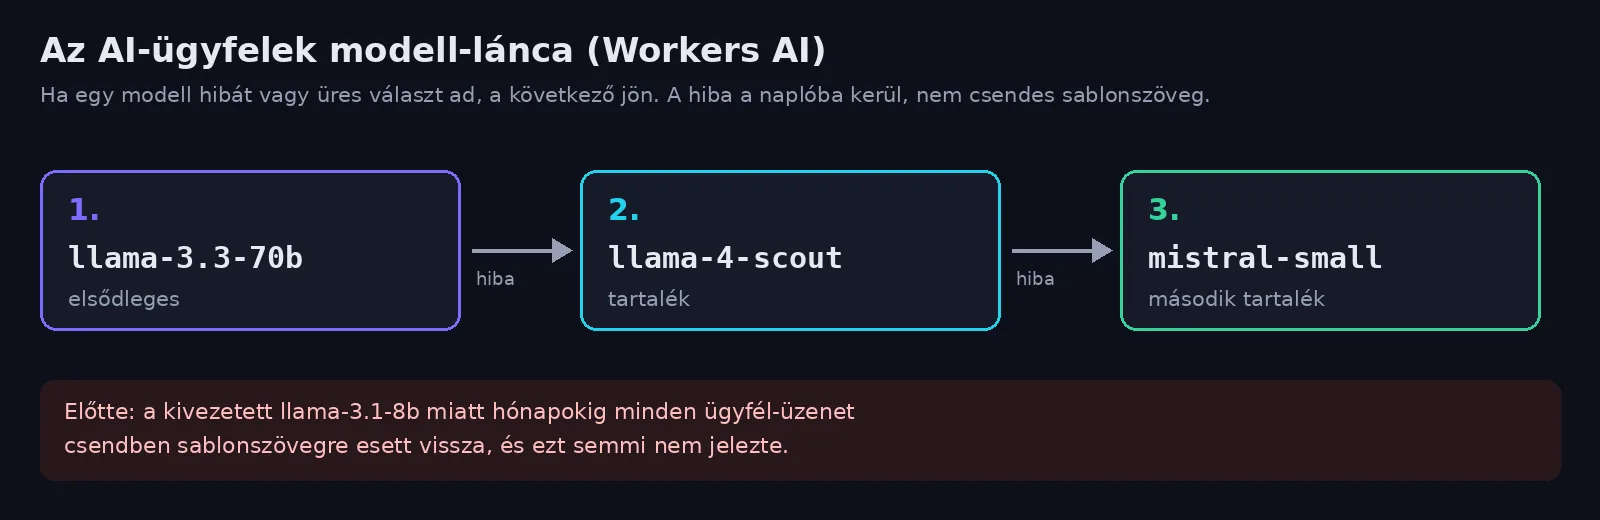
Mindhárom modellt kipróbáltuk élőben magyar prompttal, mielőtt a láncba kerültek. Van rá teszt is: a láncban legalább három különböző modellnek kell lennie, a kivezetett család pedig tiltott. Ezzel együtt a napi AI-keretet is megemeltük 5-ről 30-ra, mert az ügyfélválaszok és a háttér-tick ugyanabból a keretből fogyasztanak. Az 5-ös keretből az első műszak három kezdő ügyfelére sem jutott válasz.
Álló versenytársak. A gépi versenytársakat egy olyan végpont léptette volna, amit senki nem hívott meg. Május óta álltak. Most a DO 5 perces cronja őket is lépteti.
Végtelen átirányítás. Aki a beállításokban törölte a mentését, körbe került: a /play a regisztrációhoz küldte, a regisztráció vissza a /play-re. Így a beállítások és a fióktörlés is elérhetetlenné vált. A kezdőállás most egy közös bootstrap.ts-ben van, és ha hiányzik, a /play egyszerűen újra létrehozza.
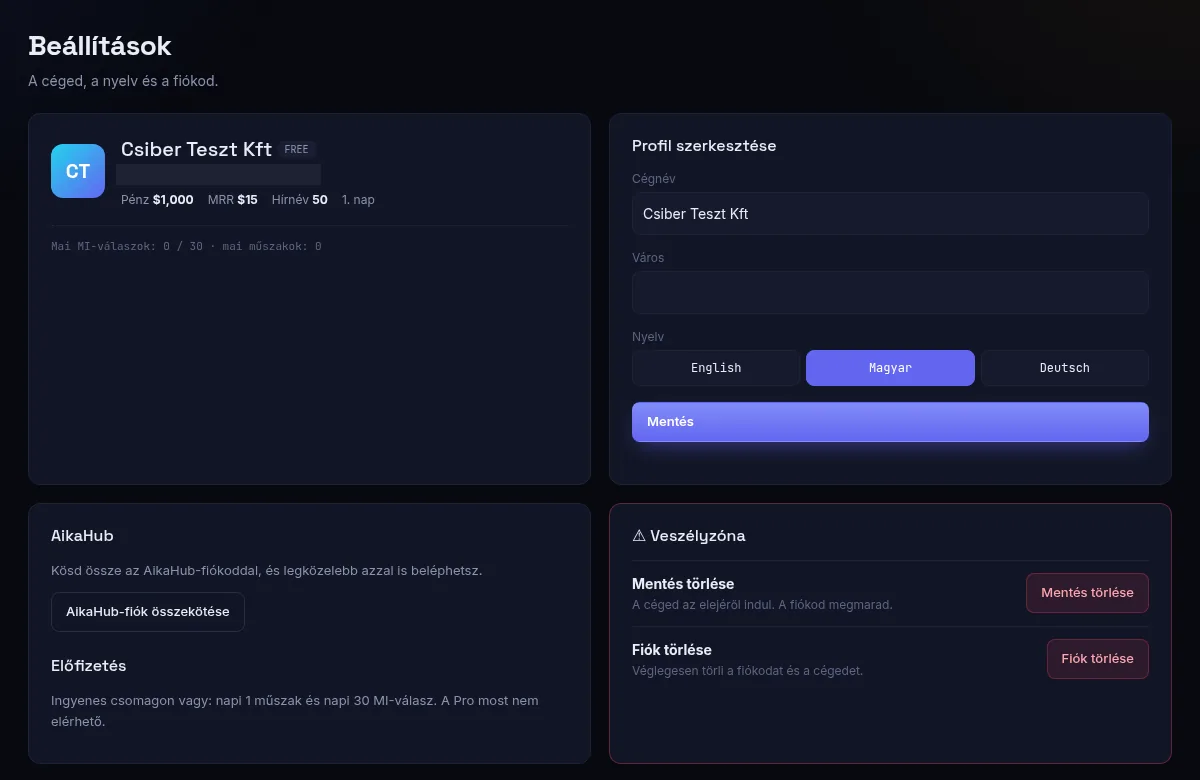
A Veszélyzóna. Innen indult a végtelen kör. (A tesztfiók e-mail-címét kitakartuk.)
Valótlan állítások a kezdőlapon
Ez nekem a legkellemetlenebb tétel, mert itt nem a gép hibázott, hanem mi írtunk olyat, ami nem igaz. A kezdőlap azt ígérte, hogy nem kell regisztrálni, hogy a mentés a gépeden marad, és hogy hozhatod a saját nyelvimodell-kulcsodat. Egyik sem volt igaz. Volt a lapon egy kitalált verziószám és egy „25 founders running” sor is, ami nem valódi számlálásból jött.
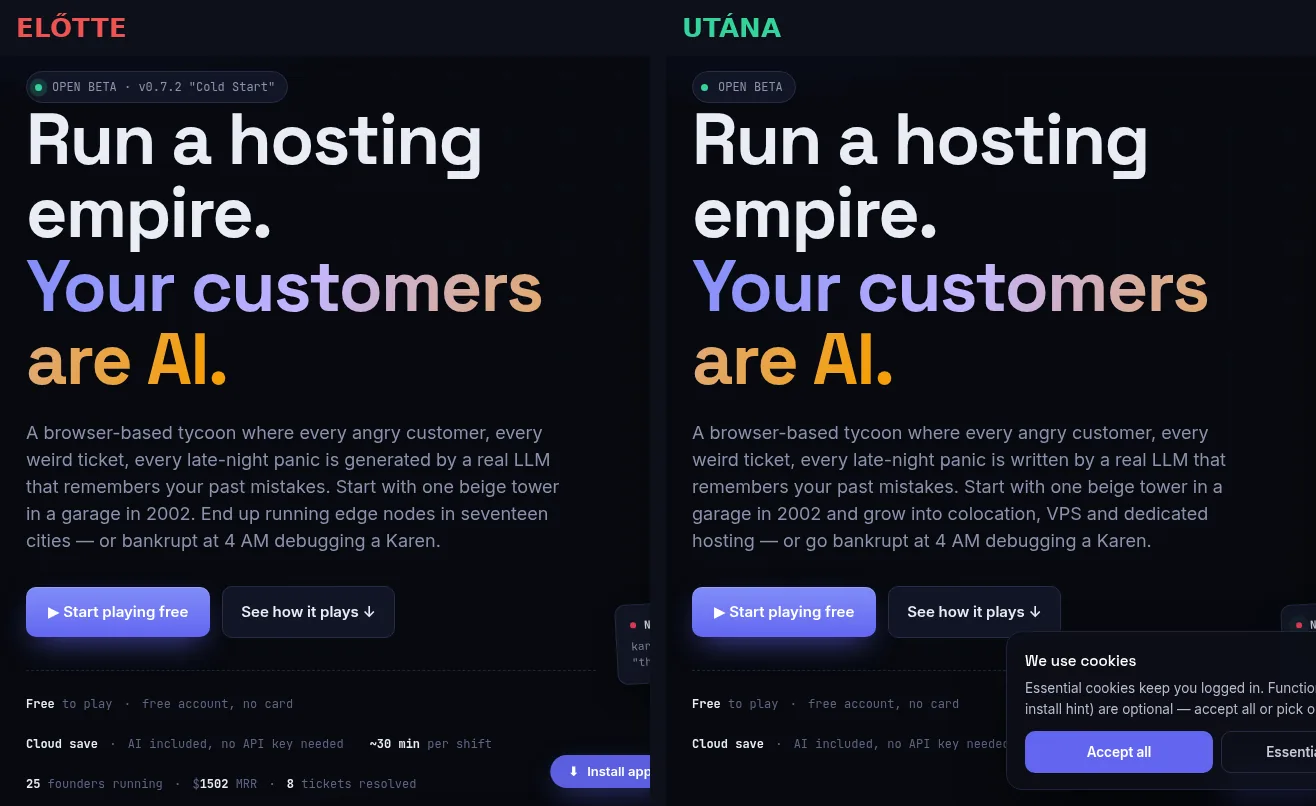
Balra az eredeti, kitalált verziószámmal és ígéretekkel. Jobbra a javított: ingyenes fiók, felhőmentés, az MI benne van az árban.
A javítás után ott az áll, ami igaz: ingyenes fiók, felhőmentés, az MI benne van, nem kell hozzá API-kulcs. Ugyanekkor javítottunk két mobilos hibát is. 390 px széles kijelzőn a dokumentum 494 px széles lett, mert a karakterkártyák animációja a képernyőn kívülről indult. Az első gomb pedig 20 pixellel lejjebb ragadt, és rácsúszott a másodikra.
Hogyan ellenőriztük?
Minden javítás mellé teszt került: a biztonsági segédfüggvényeknek saját tesztfájljuk van, a mentés-törlési körre pedig regressziós teszt. A teszteket nem a fejlesztő ügynök gépén futtatjuk, hanem egy külön build-gépen, mert a Miniflare kisebb ARM-gépen lefagy. Ezt is az átvilágítás közben derítettük ki.
A javításokat egy második Claude-ügynök bírálta. Nem kapta meg az első véleményét, csak a kódot, mert a bíráló akkor ér valamit, ha nem az első szemüvegén keresztül néz.
Mit tanultunk
- Az alvó projekt is romlik. A külső függőségek (itt: egy kivezetett MI-modell) csendben elhalnak. Ha egy tartalékmegoldás hibát nyel el, a hibát naplózni kell, különben hónapokig senki nem veszi észre.
- Ami ellenőrizetlen, arra ne építs jogosultságot. Az e-mail-cím ellenőrzés nélkül csak egy szöveg.
- A szerverről a kliensbe menő adat is bemenet. A JSON-blokkot ugyanúgy escape-elni kell, mint a HTML-t.
- A landing is a termék része. Ami ott nem igaz, az ugyanolyan hiba, mint egy elszálló szerver.
A következő részben: a Hyperscalesbe AikaHub-fiókkal is be lehet lépni. Megmutatom, hogyan működik az OAuth 2.0 PKCE-vel, miért nem kérünk e-mail-címet, és miért vonjuk vissza a tokent rögtön a belépés után.